Tu agente de reservas necesita una sola acción de escritura. Delimita.
Las credenciales de agentes se resolvieron esta semana; las acciones de reserva, no. Empieza por crear y mantén mover y cancelar bajo control humano.
Un agente de reservas con IA debe salir a producción con exactamente una acción de escritura: crear. Consultar la disponibilidad es lectura y es seguro el primer día. Crear un evento es reversible: un turno equivocado se borra. Mover una cita destruye el espacio que reemplazó y cancelar destruye la cita misma; ambas cosas son irreversibles para el cliente del otro lado del chat de WhatsApp. Mover pasa tras un control humano, y solo después de semanas de creaciones limpias. Cancelar queda tras una persona casi de forma permanente. La pregunta al salir a producción nunca es si el agente puede reservar — cualquier demo reserva. Es qué acción de escritura única posee el día uno, quién es dueño del fallo cuando esa sale mal y qué línea deja en el registro cuando pasa.
La capa de credenciales se resolvió esta semana. La de acciones, no.
El 22 de octubre de 2026, 1Password lanzó "1Password for Agents": un agente prueba su identidad con una llave digital única, la aprobación ocurre en el dispositivo del propio usuario, 1Password rellena la contraseña o el código de un solo uso, el acceso se concede por sesión y se limita a los elementos aprobados — y el modelo nunca recibe la credencial. Ese fue el anuncio propio de 1Password, cubierto el mismo día por TechCrunch, Engadget y The Verge, con integraciones ya nombradas para Muse, Claude Duet, ChatGPT Work y otras. Es una respuesta limpia a cómo se autentica un agente sin aprender tu contraseña.
Ese mismo día, Microsoft atribuyó al proveedor de TI ConnectWise una brecha en la que un grupo usó agentes de IA para hackear a miles de sus clientes. Y en su cobertura del lanzamiento de 1Password, Engadget marcó la línea que importa aquí: un agente que nunca ve tu contraseña "ciertamente puede cometer errores como pedir productos equivocados o reservar las vacaciones equivocadas sin opción de cancelar".
Esa frase es todo el artículo. La aprobación de credenciales protege el inicio de sesión. No protege el calendario. Cuando un agente tiene una sesión válida, lo único que queda entre él y tu agenda de producción es el texto de permiso (scope) que la aplicación pidió al solicitar acceso — y en la mayoría de los builds que auditamos, ese texto lo eligió quien siguió primero el tutorial. Si quieres la foto completa del lado credencial, escribimos antes por qué los permisos estáticos de agentes fallan cuando un agente alcanza sistemas de producción; este artículo trata la capa de abajo: qué puede hacer el agente una vez dentro.
Lo que el API del calendario realmente permite — y por qué el default es demasiado amplio
La jerarquía en Google Calendar API está escrita en su lista de permisos. calendar.readonly ve eventos y no puede escribir. calendar.events crea, actualiza y borra eventos, y no toca la configuración del calendario, su compartir ni su membresía. calendar es control total, no solo de eventos. Microsoft Graph traza la misma línea con Calendars.Read y Calendars.ReadWrite. Un agente de reservas necesita calendar.events como máximo. Nunca necesita el permiso completo.
Y sin embargo, en builds que revisamos, el agente se autenticó con la cuenta del dueño bajo el permiso completo calendar — el camino de menor resistencia. Un error de interpretación a las 2 a.m. incluye en su radio de impacto la configuración de compartir del calendario, no solo un turno.
Lo que sorprende a los equipos: la aprobación por sesión — el modelo de 1Password — no cambia nada de esto. Una credencial por sesión, nunca expuesta al modelo, es mejor que una API key de vida larga, y hay que adoptarla. Pero una vez que la sesión existe, el texto de permiso es todo el límite. Higiene de credenciales y alcance de acciones son dos capas: resolver una no compra la otra, y esta semana la industria solo resolvió una.
La tabla de alcance: una fila por acción, un dueño por fallo
Esta es la tabla que ponemos frente a cada cliente antes de que un agente de reservas toque un calendario en vivo. Las columnas no son características: son responsabilidad. Si no puedes llenar la columna de "dueño del fallo" para una acción, esa acción no está lista para automatizarse, sin importar lo que el API permita.
| Acción | Qué necesita | Control | Dueño del fallo | Línea de registro |
|---|---|---|---|---|
| Consultar disponibilidad | Permiso de lectura | Ninguno | — | Acceso con una cuenta de servicio dedicada, no con el login de una persona |
| Crear un evento | Permiso de escritura (calendar.events) | Chequeo de duplicado: mismo cliente, mismo día, dentro de 90 segundos del anterior | Recepción | ID del mensaje origen, turno, cliente tal como se interpretó |
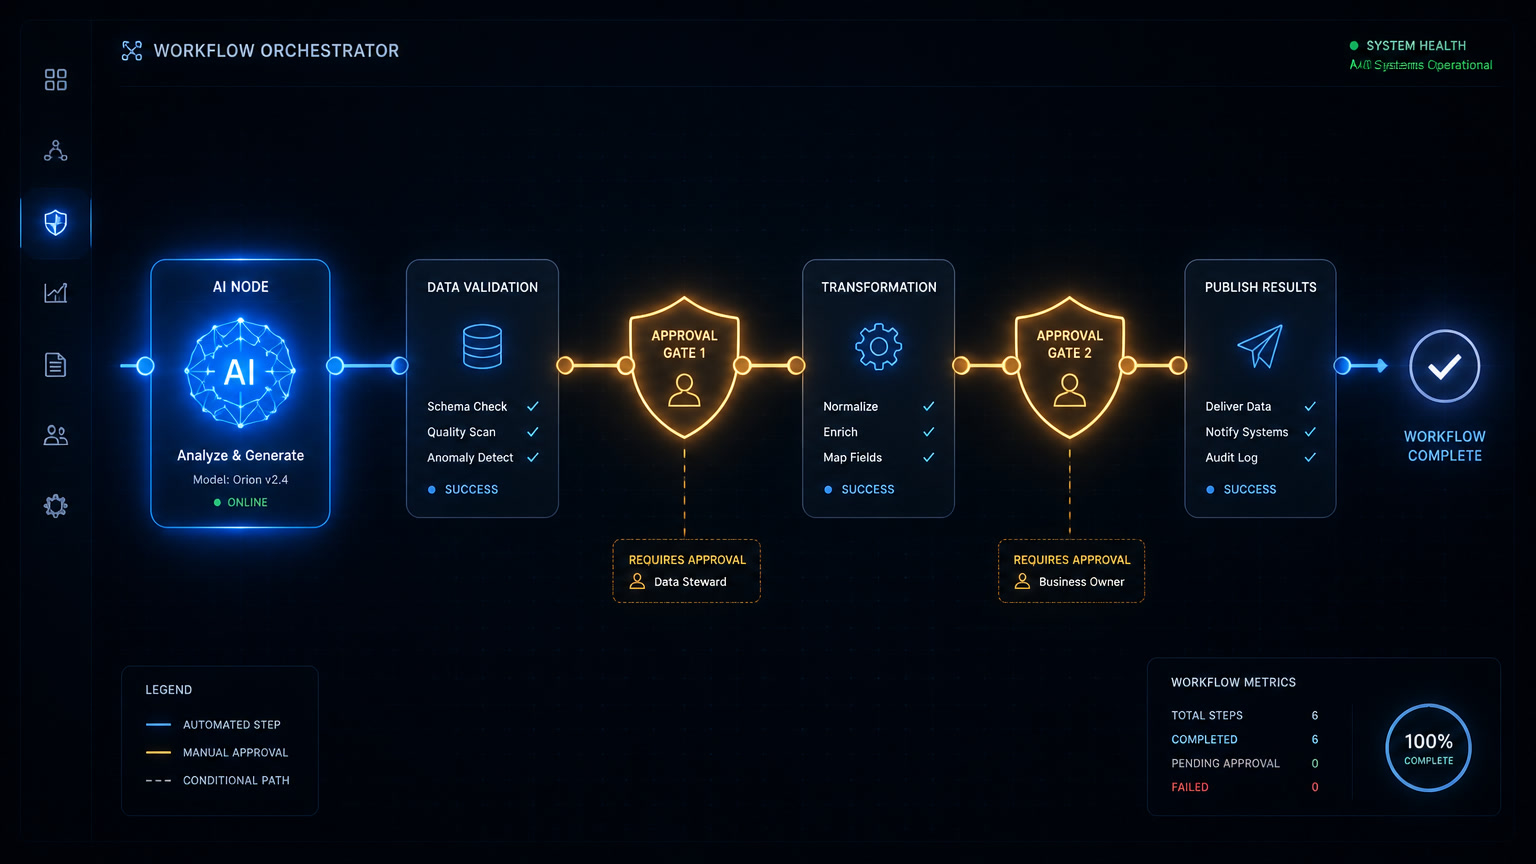
| Mover una cita | Escritura más confirmación humana | El operador aprueba; el cliente recibe aviso automático | Líder de operaciones | Turno viejo, turno nuevo, motivo, quién aprobó |
| Cancelar una cita | Escritura; irreversible | Solo humano, sin excepciones al salir a producción | Dueño del negocio | Quién pidió, fecha y hora, estado del reembolso |
| Mensajear al cliente | Plantilla de WhatsApp fuera de la ventana de 24 horas | Plantillas pre-aprobadas; sin envíos de texto libre | Líder de operaciones | Nombre de la plantilla, destinatario, estado del envío |
Lee dos veces la última columna: cada escritura del agente debe dejar una línea legible en menos de un minuto. No es teatro de cumplimiento — así diagnosticas la reserva equivocada a las 9 a.m. en vez de discutirla una semana. Y notar la segunda columna: "escritura" cubre cuatro niveles de riesgo; tratarlos como un solo permiso es cómo un agente delimitado se vuelve sin delimitar.
La mitad de WhatsApp del límite
El calendario no es el único sistema al que el agente escribe. Cada confirmación, recordatorio y aviso de reprogramación es un mensaje hacia el chat de WhatsApp de alguien — una acción de escritura con un cliente pegada. Las reglas de la WhatsApp Business API aprietan aquí: el envío de texto libre vive dentro de una ventana de sesión de 24 horas, y todo lo que salga de ahí debe usar una plantilla pre-aprobada. El alcance de mensajería se parte igual que el de calendario. Dentro de la sesión, el agente confirma una reserva nueva en lenguaje natural. Fuera — recordatorios, avisos de cancelación, recordatorios del día anterior — solo plantillas, aprobadas de antemano.
Hemos visto builds donde la lógica de reserva estaba bien delimitada y la capa de mensajería no: un agente con credencial de envío libre "para emergencias" envió un mensaje de texto libre 26 horas después de la última respuesta del cliente. El cliente había aceptado una reserva, no una conversación. El mensaje era inofensivo; la marca en la cuenta del proveedor, no. Delimita el canal de mensajes con el mismo nivel de paranoia que el calendario — la seguridad de los chatbots empieza en el canal, no en el prompt. Y si tu recepcionista también atiende llamadas, el canal de voz lleva la misma regla: lo que cuesta un recepcionista con IA incluye lo que cuesta cuando habla fuera de su alcance.
Las tres pruebas que el camino feliz nunca ejecuta
Cualquier demo de agente de reservas funciona. La pregunta es qué reservas nadie ensaya.
La prueba de doble reserva. Dos peticiones para el mismo turno llegan en segundos — dos clientes, o el mismo reenviando tras una conexión inestable. ¿El agente consulta la disponibilidad justo antes de escribir, o lo hizo 40 segundos antes, al inicio de la conversación? Un hueco entre leer y escribir es exactamente cómo ocurren las dobles reservas a velocidad de máquina.
La prueba de cancelación. A media conversación, después de crear la cita, el cliente escribe "mejor, cancela eso". El agente enfrenta entonces una decisión para la que no tenía permiso. El comportamiento correcto al salir a producción no es cancelar: es pasar el chat a una persona con el contexto adjunto. El incorrecto es el que actúa con seguridad: un agente con permiso de cancelación liberando el turno antes de consultar la política de cancelaciones del negocio.
La frontera del no-show. El agente reserva un turno, el cliente nunca confirma, el turno se quema. ¿De quién es el fallo? Si nadie lo tiene en la tabla de arriba, encontraste la siguiente fila que agregar antes de escalar — normalmente una política de confirmación con espera: una reserva sin confirmar vuelve al pool después de un número de horas definido, lo que a su vez es una acción de escritura, que a su vez necesita un control y un dueño.
Cómo escalamos la salida a producción en la práctica de entrega
El patrón es consistente en nuestras implementaciones. Semana uno: lectura más creación, chequeo de duplicados delante de cada escritura, líneas de registro fluyendo. Una persona observa cada escritura los primeros días y luego muestrea. Dos semanas de creaciones limpias — cero duplicados, cero reservas a cliente equivocado — son la puerta de promoción. Solo entonces se pide el permiso para mover, todavía tras confirmación humana. El permiso de cancelar, en nuestra práctica de entrega, nunca ha sido la primera promoción: es la acción con un cliente pegada y sin botón de deshacer, y lo honesto: la mayoría de los negocios sirve mejor manteniendo a una persona ahí de forma indefinida mientras el agente absorbe el volumen de alrededor.
"Delimitado" significa algo concreto: no que el agente sea de confianza, sino que su peor día es recuperable. Una creación equivocada es un borrado. Un movimiento equivocado es una reprogramación con reclamo. Una cancelación equivocada es un cliente perdido — y ninguna credencial por sesión te protege de eso.
La pregunta que hacer antes de que tu agente salga a producción
No preguntes si puede reservar — todo agente reserva en la demo. Pregunta qué acción de escritura única posee el día uno, quién es dueño del fallo cuando esa acción sale mal y qué línea deja en el registro cuando pasa. Si esas tres respuestas están en papel, el agente puede tocar tu calendario. Si no lo están, todavía puede responder preguntas de disponibilidad — leer es un primer alcance respetable, y se gana la escritura.
Si quieres una segunda opinión sobre ese alcance antes de que enfrente tu calendario de producción, hablemos: delimitar el acceso de escritura de agentes es parte de lo que nuestro equipo de agentes autónomos con IA hace antes de cada salida a producción. Y si aún diseñas la arquitectura de reservas, empieza con nuestra guía de agentes de IA para agendar citas — y decide qué fila de la tabla recibe el agente primero.
Preguntas Frecuentes
¿Debe permitirse que un agente de reservas cancele citas?
No al salir a producción. La cancelación es la única acción de reserva que el cliente no puede deshacer: el espacio se destruye, y la cita con él. Empieza el agente con permiso solo de creación, mantén las cancelaciones tras un control humano hasta que el agente acumule semanas de creaciones limpias y solo entonces evalúa el permiso para mover — en la práctica, la cancelación queda bajo control humano de forma permanente.
¿Qué debes registrar cuando el agente reserva el turno equivocado?
Cuatro campos en cada escritura: el ID del mensaje que originó la acción, el espacio escrito (inicio y fin), el cliente tal como el agente lo interpretó y el control que aprobó la acción. Con esas cuatro líneas puedes saber en minutos si el fallo fue de interpretación, de datos de disponibilidad obsoletos o de permiso excesivo — y reproducir exactamente lo que vio el agente.