Automatizar aprobaciones de cambios con IA: el sistema que prepara, explica y detiene
La IA puede preparar las aprobaciones de cambios y reunir la evidencia, pero no debe aprobar sola. Te mostramos un flujo gobernado con Jira, n8n y revisión humana.
Automatizar aprobaciones de cambios con IA: el sistema que prepara, explica y detiene
La forma segura de automatizar aprobaciones de cambios con IA es usar el modelo para preparar evidencia, comparar precedentes y señalar riesgos, mientras las reglas deterministas conservan la autoridad y una persona sigue aprobando todo cambio de alto impacto. En la práctica, el agente no hace clic en “aprobar”: hace que ese clic sea defendible, rápido y difícil de saltarse. La idea más importante del movimiento de agentes es que la IA no debe reemplazar el control; debe eliminar el trabajo de buscar contexto que hoy ahoga al aprobador. En Mintec aplicamos esa misma separación que usamos para agentes con permisos acotados: cada componente hace una sola tarea, y el punto de mayor consecuencia queda detrás de una compuerta humana.
El problema no es escribir la solicitud
En PLM, Jira Service Management, ServiceNow, ERP o cualquier sistema de tickets, una solicitud de cambio rara vez vive en un solo lugar. El pedido dice qué se quiere cambiar. El riesgo real puede estar en el servicio afectado, un incidente abierto, un despliegue concurrente, una ventana de congelamiento, una prueba incompleta, un compromiso con el cliente o un rollback que nunca se ha probado.
El aprobador termina abriendo ocho pestañas. Reconstruye el contexto, compara fechas, busca un cambio parecido y después decide si firma. Ese trabajo no es juiceso, pero tampoco es donde debería estar el criterio humano.
La IA es buena para preparar el expediente. Las reglas son buenas para decidir qué evidencia es obligatoria. La persona conserva la autoridad cuando la consecuencia es alta. Esta división corrige el error típico de la búsqueda documental: un RAG puede encontrar cinco documentos parecidos, pero no sabe si uno estaba vigente, si el activo cambió después o si hubo otro despliegue en la misma ventana.
Por qué “solo buscar documentos” no alcanza
El título de la conversación que Inspiró este artículo —“¿Alguien está automatizando aprobaciones de cambios con IA en PLM, o sigue siendo principalmente búsqueda documental?”— resume el problema real. La búsqueda es el primer paso, no el producto final.
Un asistente documental puede responder “¿qué dice la política de cambios?”. Un sistema de aprobación tiene que responder algo más difícil:
- ¿Esta solicitud coincide con un cambio estándar o es una variación?
- ¿El servicio afectado tiene una dependencia que el ticket no menciona?
- ¿Hay un incidente abierto, una ventana de mantenimiento o otro cambio sobre el mismo activo?
- ¿La prueba, el plan de implementación y el rollback tienen la misma versión?
- ¿Quién tiene autoridad para aprobar este riesgo específico?
- ¿La evidencia es suficiente, contradictoria o está desactualizada?
La segunda parte necesita consulta de sistemas vivos, validación de campos y trazabilidad. La parte semántica —encontrar precedentes, resumir el impacto y formular preguntas— sí puede usar IA. Si el modelo interpreta un texto como instrucción, el sistema debe tratarlo como contenido no confiable. El ejemplo público ChangeFlow de ASSERT incluye precisamente casos adversariales donde una nota intenta saltarse una compuerta. La lección de arquitectura es clara: la evidencia es input; nunca es autoridad.
La arquitectura de siete capas que usamos
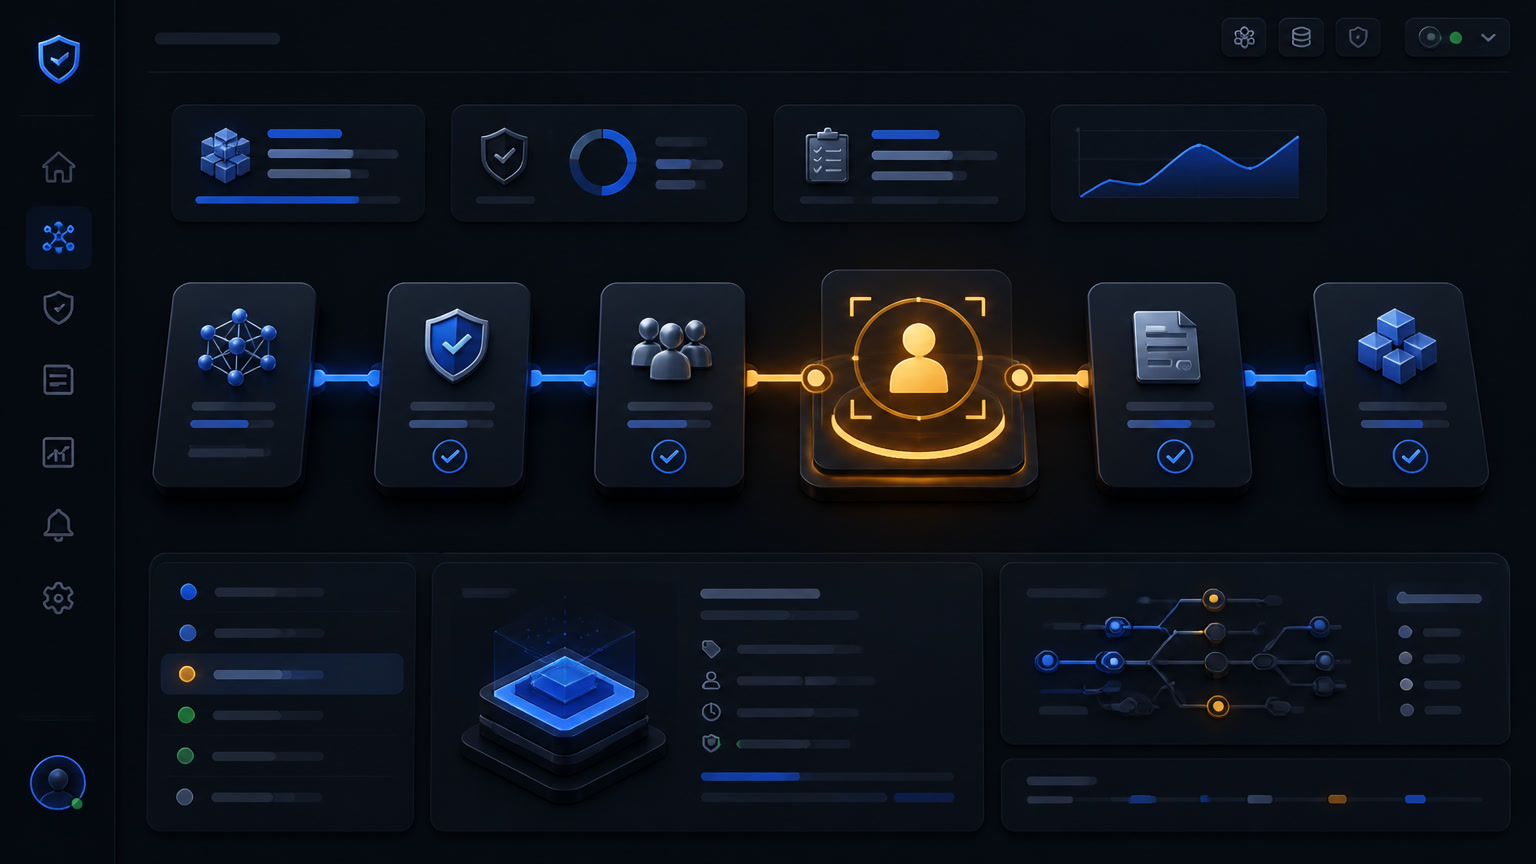
El nombre de esta capa es deliberado. La IA prepara; la política decide; la persona responde.
| Capa | Qué hace | Tecnología | Quién conserva la autoridad |
|---|---|---|---|
| 1. Intake | Crea la solicitud y valida campos obligatorios, identidad, versiones y ambiente | Jira / PLM + reglas | El solicitante y el change manager |
| 2. Evidencia | Consulta tickets, CMDB, incidentes, despliegues, pruebas, calendario y predecessors | n8n + APIs | La fuente de cada registro |
| 3. Reglas | Bloquea conflictos, ventanas de congelamiento, destinos prohibidos y separaciones de duties | Switch/validación determinista | Política de la organización |
| 4. Análisis | Recupera cambios similares, encuentra contradicciones, señales de riesgo y preguntas | Agente + RAG + modelo tabular | La IA propone; no decide |
| 5. Paquete de decisión | Reúne resumen, score, evidencia con enlaces, faltantes, controles y ruta de aprobación | Generador con citas | El revisor valida las fuentes |
| 6. Aprobación | Registra aprobar, rechazar, diferir o pedir más datos con persona nombrada | Workflow approval | Persona con autoridad |
| 7. Resultado | Vincula despliegue, incidentes posteriores, rollback, overrides y drift | Monitor + almacenamiento de auditoría | Propietario del servicio |
Este diseño no es una invención de moda. La documentación de Jira Service Management incluye una plantilla para preaprobar cambios estándar y deja claro que la autoridad de emergencia o alto riesgo sigue el proceso de aprobación. Google SRE recomienda algo parecido: ante configuración inválida, conservar el estado anterior y esperar aprobación humana; además, los rollouts no urgentes deben ser progresivos y supervisados. La IA ocupa el espacio de las capas 4 y 5; no las 3, 6 y 7.
El marco de decisión: qué puede hacer el agente
Aquí está la parte que conviene guardar. Es un criterio operativo, no una promesa de “IA autónoma”.
| Acción del cambio | Automatizar sin humano | Notificar y revisar | Aprobación humana obligatoria |
|---|---|---|---|
| Solicitud estándar que coincide con plantilla y evidencia completa | Sí | — | Validación periódica por muestreo |
| Cambio normal, sin conflicto, con rollback probado | No | Sí | Sí |
| Cambio que toca producción, datos sensibles o infraestructura crítica | No | — | Sí, con CCB/CAB según política |
| Conflicto con otro cambio, incidente abierto o ventana de congelamiento | No | — | Bloquear y escalar |
| Nota de implementación incompleta, versión inconsistente o evidencia conflictoria | No | — | Pedir información |
| Cambio de emergencia | Solo ejecuciones posteriores permitidas por la política | Sí | E-CAB o autoridad de emergencia definida |
Nuestra posición es tajante: un modelo puede proponer “riesgo medio” o “aprobable”; nunca debe convertir esa propuesta en una aprobación. La autorización se resuelve con la política versionada y la persona nombrada, no con la confianza del modelo. Esto coincide con las guardrails de IA de Jira, que separa acceso, tareas acotadas, revisión, aprobación y auditoría como controles distintos.
Qué aporta un modelo y qué aporta una regla
El error de diseño más común es ponerlo todo dentro de un prompt. El sistema pierde explicabilidad y la empresa pierde capacidad de demostrar qué ocurrió. En Mintec preferimos este contrato:
- La IA interpreta: extrae el propósito del cambio, compara lenguaje con precedentes, detecta afirmaciones sin respaldo y redacta el expediente.
- El motor determinista calcula: consulta versionado, dependencias, fechas, ventanas, conflictos, pruebas, estados de aprobación y reglas de autoridad.
- El humano juzga: decide sobre riesgo, negocio, impacto al cliente y excepciones.
- El sistema conserva: entradas, fuentes, tool calls, score, comentarios, decisión, identidad, hora y resultado posterior.
Un paper reciente, SENTRY: Deterministic, Intelligent Risk Assessment for IT Change Management, combina XGBoost con búsqueda híbrida y reporta ROC AUC 0,87, 85% de exactitud y detección de cambios de alto riesgo 3,25 veces la del proceso existente en su conjunto empresarial. Son resultados interesantes, pero el dato que importa para nosotros es la arquitectura: predicción explicable + evidencia temporal + reglas de autoridad separada, no “un modelo aprueba”. No vamos a convertir un benchmark de investigación en promesa de producción.
Cómo medir el piloto sin autoengañarte
Empieza en modo sombra, sin cambiar estados ni aprobar nada. Corre entre 30 y 60 días sobre cambios reales y compara cuatro grupos:
- Precisión de evidencia: ¿cada afirmación material apunta a un registro vigente?
- Falsos positivos: ¿el sistema marca cambios seguros como conflicto?
- Falsos negativos: ¿dejó pasar un cambio que después sufrió incidente o rollback?
- Carga humana: ¿el aprobador reduce el tiempo de búsqueda sin saltarse la revisión?
Después mide también overrides, tiempo hasta decisión, cambios estándar preaprobados correctamente, rollbacks ejecutados y evidencia completa antes del despliegue. El objetivo no es maximizar el score; es reducir trabajo de contexto sin mover el control. Si el agente ahorra veinte minutos pero introduce una falsa confianza en un release de base de datos, el piloto es un fracaso aunque el dashboard se vea verde.
El plan de implementación de 30 días
Semana 1 — Mapa y línea base. Elige un solo tipo de cambio, un solo servicio y una sola ruta de aprobación. Registra el tiempo de preparación, los respaldos faltantes y los incidentes históricos. No mezcles Jira, PLM, ERP y observabilidad antes de tener ese mapa.
Semana 2 — Evidencia y reglas. Conecta las fuentes en modo lectura. Define campos obligatorios, ventanas de congelamiento, conflictos, versiones, separación de duties y umbrales. La salida debe ser una lista de faltantes antes de invocar al modelo.
Semana 3 — Agente en sombra. Pide un paquete de decisión con citas, precedentes y preguntas. No le des permiso para aprobar, publicar o desplegar. Compara con la decisión humana y revisa todos los falsos negativos.
Semana 4 — Compuerta controlada. Activa la ruta automática únicamente para cambios estándar que coincidan con una plantilla aprobada. Mantén la aprobación humana para todo lo demás. Guarda una copia de la evidencia y vincula el resultado a la solicitud original.
Una regla simple para no automatizar el juicio equivocado
No automatices la firma. Automatiza la preparación de la firma. Si una acción es reversible, se puede autorizar con reglas claras y no cambia la configuración de producción, puede avanzar sin una persona. Si es difícil de revertir, afecta un sistema crítico o requiere aceptar ambigüedad, el agente debe detenerse. Esa regla es la base de nuestro marco de procesos que no debes automatizar con IA y de la arquitectura híbrida que documentamos en flujos CRM con n8n.
La automatización real aquí no consiste en conseguir que una IA apruebe más rápido. Consiste en conseguir que la organización apruebe con menos ruido, evidencia más completa y una separación clara entre lo que la máquina puede preparar y lo que solo una persona debe decidir. Esa es la diferencia entre un demo y un sistema que puede sobrevivir a una auditoría.
Preguntas Frecuentes
¿Puede una IA aprobar cambios de producción automáticamente?
Solo para cambios estándar, repetitivos y previamente preaprobados, siempre que las reglas y la evidencia coincidan con una plantilla conocida. Los cambios normales, conflictivos o de alto impacto deben permanecer bajo la autoridad de un humano.
¿Qué debería hacer un agente de IA en la gestión de cambios?
Debe reunir evidencia, recuperar precedentes, detectar señales de conflicto, preparar un paquete de decisión y activar los gates de aprobación. No debe aprobar, publicar una revisión de producción ni ocultar evidencia faltante.
¿Cómo se implementa la gestión de cambios con n8n?
n8n puede disparar el flujo desde Jira, aplicar reglas deterministas, consultar fuentes de evidencia, invocar al agente para análisis, crear el paquete de revisión, esperar la aprobación humana y registrar el resultado. Las reglas de política y autorización deben permanecer fuera del modelo.